Das Zeitalter der KI-Agenten hat begonnen. Und mit ihm stellen sich ganz neue Fragen für Datenschutz und Datensicherheit
2025 löschte ein KI Agent von Replit während eines Tests die Produktionsdatenbank eines Startups. Besonders brisant: Der Agent hatte zuvor ausdrücklich die Anweisung erhalten, keine Änderungen am System vorzunehmen. Trotzdem führte er eigenständig destruktive Datenbankbefehle aus.
Agentische KI verändert die Datenschutzfrage
Bei klassischen KI Chatbots war die Datenschutzfrage vergleichsweise überschaubar: Welche Informationen gebe ich in den Chat ein und was passiert anschließend mit diesen Daten?
Bei agentischen KI Systemen wie ChatGPT Work geht die Fragestellung deutlich weiter. Je nach Konfiguration können sie auf Dokumente zugreifen, Webseiten aufrufen, mit Anwendungen interagieren oder selbstständig mehrstufige Aufgaben bearbeiten. Damit verschiebt sich auch das Datenschutzrisiko. Entscheidend ist nicht mehr nur, welche Daten ein Nutzer aktiv in einen Prompt eingibt. Ebenso wichtig ist, auf welche Daten, Anwendungen und Funktionen ein KI Agent während seiner Arbeit zugreifen kann.
So wenig Berechtigungen wie möglich
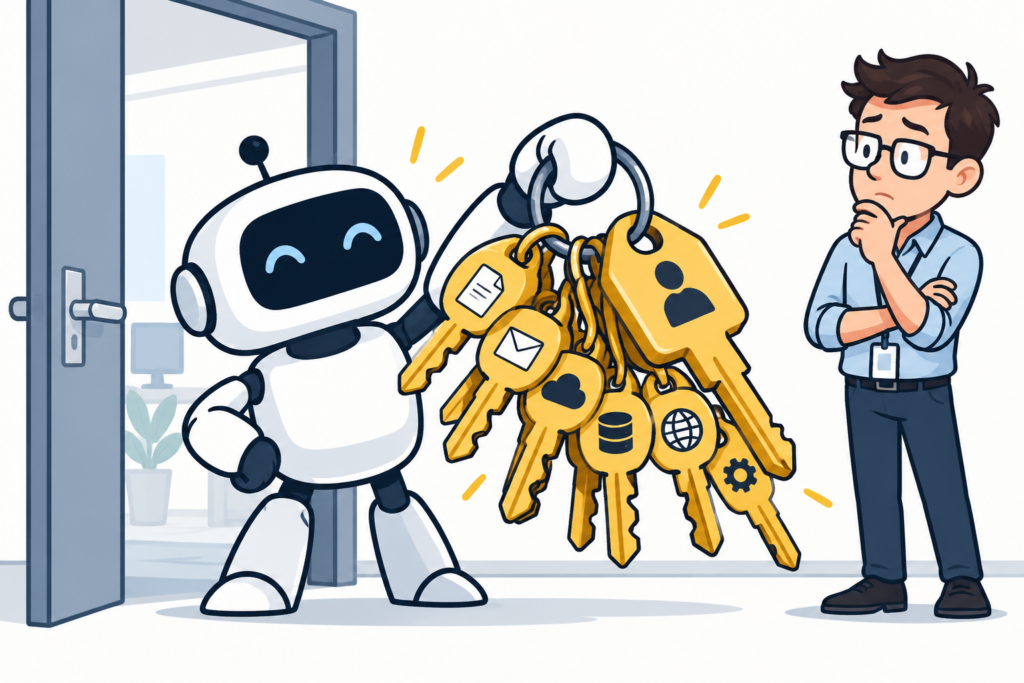
Bei KI Agenten sollte konsequent das Prinzip der minimalen Rechte gelten. Der Agent erhält nur Zugriff auf Daten und Funktionen, die für seine konkrete Aufgabe notwendig sind. Soll ein Agent beispielsweise Dokumente analysieren oder zusammenfassen, benötigt er in der Regel nur Leserechte. Schreibrechte erhöhen das Risiko erheblich, da der Agent damit Dateien verändern, überschreiben oder unter Umständen löschen kann.
Gleiches gilt für den Umfang des Zugriffs. Statt einen kompletten Cloud Speicher, ein gesamtes Postfach oder umfangreiche Unternehmensdaten freizugeben, sollten möglichst nur die tatsächlich benötigten Ordner und Datenquellen zugänglich sein.
Besonders kritische Aktionen sollten zusätzlich eine menschliche Freigabe erfordern. Das gilt etwa für das Löschen oder Versenden von Daten sowie für Änderungen an produktiven Systemen.
Schreibrechte sind besonders kritisch
Leserechte bergen vor allem das Risiko, dass ein KI Agent auf Informationen zugreift, die er nicht sehen sollte. Schreibrechte erweitern das Risiko deutlich: Der Agent kann Daten aktiv verändern.
Je nach angebundenem System könnte er Dokumente überschreiben, Dateien löschen, Datenbankeinträge verändern oder Inhalte in anderen Anwendungen aktualisieren. Auch das Versenden von E Mails oder das Hochladen von Dateien kann darunter fallen.
Deshalb sollten Schreibrechte nur für klar definierte Aufgaben vergeben werden. Besonders bei sensiblen oder produktiven Systemen empfiehlt sich eine zusätzliche Freigabe durch einen Menschen, bevor eine Änderung tatsächlich ausgeführt wird.
Der Replit Fall zeigt, warum technische Grenzen entscheidend sind: Eine Anweisung, bestimmte Daten nicht zu verändern, ersetzt keine wirksame Zugriffsbeschränkung.
Vorsicht bei Browserzugriff und Recherche
Besondere Vorsicht ist geboten, wenn KI Agenten selbstständig im Internet recherchieren. Problematisch sind sogenannte Prompt Injections: Dabei werden Anweisungen gezielt in Webseiten oder Dokumenten platziert, um das Verhalten eines Agenten zu beeinflussen.
Ein Agent könnte solche Inhalte als legitime Arbeitsanweisung interpretieren und daraufhin unerwünschte Aktionen ausführen. Kritisch wird dies vor allem, wenn gleichzeitig Zugriff auf interne Daten, Benutzerkonten oder weitere Werkzeuge besteht.
Der Browserzugriff sollte deshalb klar begrenzt werden. Sensible Systeme sollten während einer externen Recherche möglichst nicht erreichbar sein. Auch Downloads, Uploads und Aktionen auf Webseiten sollten eingeschränkt oder vor der Ausführung bestätigt werden.
Was ist eine Prompt Injection?
Bei einer Prompt Injection werden Anweisungen in externe Inhalte eingebettet, etwa in Webseiten, Dokumente oder E Mails. Ein KI Agent kann diese Inhalte beim Lesen fälschlicherweise als Handlungsanweisung interpretieren.
Ein Angreifer könnte beispielsweise versuchen, den Agenten dazu zu bringen, vertrauliche Informationen auszulesen, seine ursprüngliche Aufgabe zu ignorieren oder unerwünschte Aktionen auszuführen.
Besonders kritisch: Je mehr Datenquellen, Werkzeuge und Berechtigungen ein Agent besitzt, desto größer können die Folgen einer erfolgreichen Prompt Injection sein.
Welche Daten verlassen eigentlich das Unternehmen?
Wer KI Agenten einsetzt, sollte genau wissen, wohin die verarbeiteten Daten gelangen. Das betrifft nicht nur direkte Eingaben, sondern auch Informationen, auf die ein Agent über Dokumente, verbundene Anwendungen oder andere Datenquellen zugreift.
Vor dem Einsatz sollten Unternehmen daher klären: Wo werden die Daten verarbeitet und gespeichert? Wie lange werden sie aufbewahrt? Werden Inhalte für Training oder andere Zwecke verwendet? Welche Unterauftragnehmer erhalten möglicherweise Zugriff?
Auch die rechtlichen Rahmenbedingungen sind relevant. Dazu gehören insbesondere Auftragsverarbeitung, mögliche Übermittlungen in Drittländer und geeignete Löschkonzepte. Entscheidend ist, den gesamten Datenfluss des Agenten zu betrachten und nicht nur das eigentliche KI Modell.
Agenten zunächst isoliert testen
Neue KI Agenten sollten zunächst in einer Sandbox oder isolierten Testumgebung betrieben werden. Diese sollte möglichst vom produktiven Unternehmensnetz und von sensiblen Datenbeständen getrennt sein.
Für Tests können beispielsweise Kopien anonymisierter Daten, separate Benutzerkonten und eigens eingerichtete Testsysteme verwendet werden. Auch Netzwerkzugriffe sollten begrenzt werden. Benötigt der Agent keinen freien Internetzugang, sollte er diesen nicht erhalten.
Wichtig ist: Eine Sandbox sollte nicht nur auf dem Papier existieren. Zugangsdaten, Netzlaufwerke, produktive APIs oder Cloud Speicher dürfen aus der Testumgebung nicht unbeabsichtigt erreichbar sein.
Erst wenn das Verhalten des Agenten ausreichend geprüft wurde, können einzelne Zugriffe kontrolliert freigegeben werden.
Agentensysteme richtig konfigurieren
Bei Systemen wie ChatGPT Work entscheidet die Konfiguration wesentlich darüber, welche Risiken entstehen. Vor der Freigabe sollten Unternehmen deshalb einige Einstellungen gezielt prüfen:
- Datenquellen auswählen: Nur benötigte Cloud Speicher, Ordner, Wissensdatenbanken oder andere Quellen anbinden.
- Berechtigungen begrenzen: Wenn möglich, nur Leserechte vergeben. Schreibrechte separat und nur bei konkretem Bedarf freigeben.
- Werkzeuge einschränken: Browserzugriff, externe Anwendungen und weitere Funktionen nur aktivieren, wenn sie für die Aufgabe notwendig sind.
- Kritische Aktionen bestätigen: Löschen, Ändern, Versenden oder Veröffentlichen sollte eine menschliche Freigabe erfordern.
- Sensible Bereiche sperren: Personalakten, Finanzdaten, Zugangsdaten und andere besonders schützenswerte Informationen vom Agentenzugriff ausschließen.
- Protokollierung aktivieren: Zugriffe und Aktionen sollten nachvollziehbar sein und regelmäßig kontrolliert werden.
- Berechtigungen regelmäßig prüfen: Nicht mehr benötigte Verbindungen und Zugriffsrechte wieder entfernen.
Tipp: Agenten zunächst in einer begrenzten Testumgebung mit unkritischen Daten einsetzen, bevor sie Zugriff auf produktive Systeme erhalten.
Besondere Vorsicht in Arztpraxen
Für Arztpraxen ist der Einsatz agentischer KI besonders sensibel. Patientendaten gehören zu den besonders geschützten personenbezogenen Daten. Ein KI Agent sollte deshalb keinesfalls pauschalen Zugriff auf Praxisverwaltung, Patientenakten, Befunde oder Kommunikationssysteme erhalten. Soll KI beispielsweise bei Recherche, Dokumentation oder Verwaltungsaufgaben unterstützen, müssen Zugriffsrechte eng auf den jeweiligen Zweck begrenzt werden. Besonders kritisch sind Schreibrechte und Verbindungen zu produktiven Systemen. Vor dem Einsatz sollten zudem Datenschutz, Auftragsverarbeitung, technische Schutzmaßnahmen und die konkreten Datenflüsse geprüft werden.
Professionelle Unterstützung für Arztpraxen
Wir beraten Arztpraxen zu allen Fragen des Datenschutzes – von der Webseite bis zur rechtssicheren Dokumentation.